14. September 20267 MinutenInformationsmanagement
Der Draht kostet zwei Euro
Seit Anfang September wird an deutschen Höchstspannungsleitungen sabotiert. Die Ermittler suchen die Täter. Wer in der Bauwirtschaft arbeitet, sollte woanders hinsehen, nämlich auf die Frage, woher ein Angreifer eigentlich weiß, wohin er fahren muss.


Am Abend des 1. September meldeten Anwohner bei Bergheim-Rheidt im Rhein-Erft-Kreis Lichtblitze und Knallgeräusche. In einem Maisfeld neben der Anlage fanden Ermittler mehrere selbstgebaute Abschussvorrichtungen. Damit war leitfähiges Material in eine Freileitung geschossen worden. Kurzschluss, Schutzauslösung, bei RWE fielen fünf Kraftwerksblöcke mit rund 4.200 Megawatt vorübergehend aus. Die Versorgung blieb stabil. Gemerkt hat es fast niemand.
In derselben Nacht traf es Turnow-Preilack in Brandenburg, im Umfeld des Kraftwerks Jänschwalde. In den Tagen danach Funde weiterer Vorrichtungen bei Dormagen-Gohr, Bärwalde und Graustein, am 7. September eine Autobahnsperre bei Eschweiler. Am 8. September nahm die Polizei einen 48-Jährigen fest. In seinem Notizbuch standen Berichten zufolge über 150 mögliche Ziele, allein 40 davon in Nordrhein-Westfalen. Seit dem 10. September ermittelt die Bundesanwaltschaft wegen verfassungsfeindlicher Sabotage.
Um den Zaun ging es bei keinem dieser Angriffe. Niemand musste ihn übersteigen. Eine Freileitung isoliert über den Luftabstand zwischen den Phasen, und dieser Abstand endet dort, wo ein Draht ihn überbrückt. Das Material für so einen Angriff kostet so wenig, dass sich das Rechnen nicht lohnt.
Teuer war etwas anderes. Die Liste.
Woher kommen 150 Ziele?
Dass irgendwo ein Umspannwerk steht, ist kein Geheimnis. Man sieht es von der Straße. Interessant wird es eine Ebene tiefer. Welcher Knoten trägt welchen Kraftwerksblock, welche Trasse hängt an welcher Schaltanlage, wo sitzt die Stelle, an der ein Ausfall nicht nur ein Dorf trifft. Diese Ebene steht nirgends als Dokument. Sie steht verteilt in Planfeststellungsunterlagen, Umweltgutachten, Vergabebekanntmachungen, Bebauungsplänen und parlamentarischen Anfragen.
Dirk Peglow, Bundesvorsitzender des Bundes Deutscher Kriminalbeamter, hat das am 7. September beschrieben und dazu einen eigenen Test gemacht. Aus parlamentarischen Anfragen zu Photovoltaik auf öffentlichen Gebäuden ließen sich Netzanbindungen, Knotenfunktionen und die systemische Bedeutung einzelner Anlagen rekonstruieren.
Der Staat veröffentlicht dokumentenbezogen. Ein möglicher Gegner analysiert erkenntnisbezogen.
Dirk Peglow, Bundesvorsitzender des BDK, 7. September 2026
Sein zweiter Satz ist der unangenehmere. Aus vielen Einzelveröffentlichungen entstehe faktisch ein zusätzliches Dokument. Geschrieben hat es keine Behörde, es liegt in keiner Akte, und veröffentlicht wurde es als Ganzes nie.
Jede dieser Quellen hat einen Verfasser. Planfeststellungsunterlagen kommen von Planern. Bestandspläne von Vermessern. Die Punktwolke einer Schaltanlage liegt in einem Datenraum, zu dem einmal zwölf Firmen Zugang bekommen haben, und in vielen Projekten weiß nach zwei Jahren niemand mehr, welche davon noch am Projekt sind.
Die Debatte läuft bereits, nur nicht bei uns
Politisch ist die Konsequenz längst in Arbeit. Nach dem Anschlag auf das Berliner Stromnetz Anfang Januar, von dem nach Angaben des Tagesspiegels über 100.000 Menschen betroffen waren, forderten Abgeordnete von CDU und SPD, Offenlegungspflichten für kritische Infrastruktur zurückzunehmen. Allumfassende Transparenz sei unter den heutigen Bedingungen zu einem echten Sicherheitsrisiko geworden, sagte der CDU-Abgeordnete Henrichmann. Sicherheit gehe vor Transparenz, sagte die SPD-Abgeordnete Eichwede. Der Wissenschaftliche Dienst des Bundestages hat dazu ein Gutachten vorgelegt.
Den interessantesten Einwand brachte die Linke, und er richtet sich gegen beide Seiten. Was einmal veröffentlicht wurde, lässt sich nicht zurückholen. Wer also glaubt, das Problem mit einer Änderung der Veröffentlichungspflichten zu lösen, kommt zu spät.
Genau dieser Satz steht seit 2020 in einer Norm, die in jedem BIM-Pflichtenheft zitiert wird und die trotzdem kaum jemand aufschlägt.
ISO 19650-5, der Teil ohne Modellregeln
Die Reihe ISO 19650 kennt in der Branche jeder. Teil 1 die Grundsätze, Teil 2 die Planungs- und Bauphase, Teil 3 der Betrieb. Teil 5 heißt sicherheitsbewusster Umgang mit Informationen und schreibt nichts über Modellinhalte vor. Er handelt davon, wer welche Information bekommt, unter welchen Bedingungen, und was vorher geprüft wird.
In Abschnitt 6.2.2 steht der Satz, um den die Bundestagsdebatte kreist: Einmal veröffentlichte Information ist praktisch nicht mehr zurückzuholen. Die Norm zieht daraus eine Konsequenz, die im Projektalltag unbequem ist. Geprüft wird vorher, nicht nachher.
Der Unterschied zu ISO 27001 ist der Grund, warum es Teil 5 überhaupt gibt. Ein Informationssicherheitsmanagement nach 27001 sichert eine Organisation. Ein Bauprojekt ist keine Organisation. Es ist eine Kette aus Bauherr, Generalplaner, Fachplanern, Vermessern, Prüfern und Nachunternehmern, die sich über Jahre in der Besetzung ändert und in der jeder Beteiligte seine eigene IT mitbringt. Für diese Konstellation ist 19650-5 geschrieben, und zwar so, dass die Anforderungen durch jede Beauftragungsebene weitergereicht werden.
Wir haben zehn Jahre über Detaillierungsgrade gestritten und nie darüber, wer die Datei am Ende bekommt.
Das ist keine Spitzfindigkeit. In Deutschland gilt das KRITIS-Dachgesetz seit dem 17. März, die Registrierung der Betreiber und die Resilienzpflichten folgen gestaffelt bis ins Jahr 2027. In Österreich gilt seit dem 1. März das Resilienz kritischer Einrichtungen-Gesetz, betroffen sind je nach Schätzung 300 bis 600 Unternehmen, Meldefrist für Vorfälle 24 Stunden. Beide Gesetze richten sich an Betreiber. Der Fachplaner, der die Anlage modelliert hat, und das Vermessungsbüro, das sie aufgenommen hat, kommen darin nicht vor. Die Daten liegen bei ihnen trotzdem.
Zwei Fragen, vier mögliche Antworten
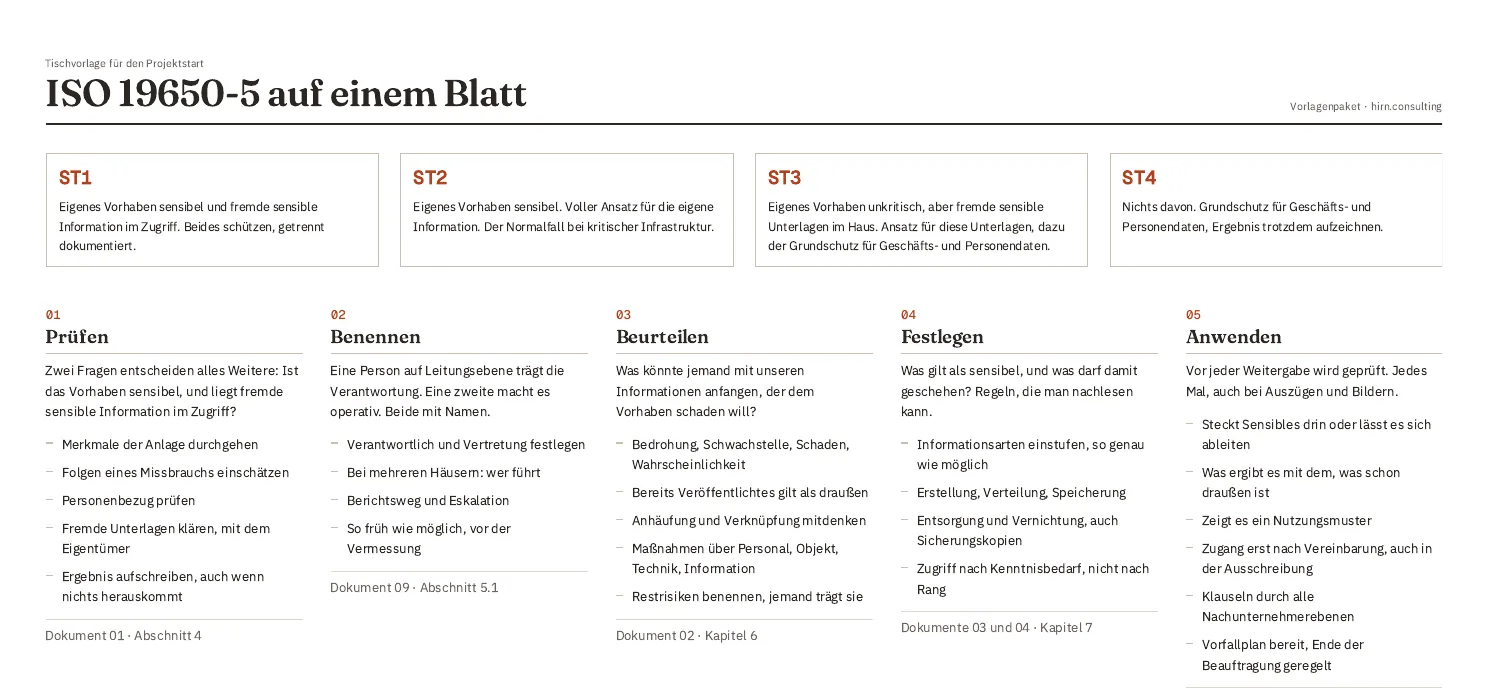
Teil 5 beginnt nicht mit Maßnahmen, sondern mit einer Prüfung. Ist das, woran wir arbeiten, überhaupt sensibel? Sensibel ist ein Bauwerk nach Abschnitt 4.3.2 unter anderem dann, wenn es zur kritischen nationalen Infrastruktur gehört, wie sie Staat oder Land benennen. Ebenso, wenn es einer Verteidigungs-, Strafverfolgungs- oder diplomatischen Funktion dient, wenn dort wertvolle oder gefährliche Stoffe lagern, oder wenn viele Menschen dort zusammenkommen. Ein Umspannwerk erfüllt den ersten Punkt, ohne dass man diskutieren müsste.
Die zweite Frage übersehen die meisten. Habe ich Zugang zu nicht öffentlicher Information anderer Organisationen? Das trifft jeden, der Leitungsbestände, Netzunterlagen oder Untergrundvermessungen bekommt, auch wenn das eigene Projekt ein harmloser Bürobau ist. Aus beiden Fragen ergeben sich vier Ergebnisse.
Wer das für das eigene Projekt durchspielen will: Ich habe die Prüfung als Selbsttest aufgesetzt. Fünf Minuten, ohne Anmeldung, am Ende steht die Einstufung mit Begründung.
Aufgezeichnet wird jedes Ergebnis, auch das negative. Wiederholt wird die Prüfung regelmäßig und zusätzlich bei jeder Änderung. Nutzung, Eigentümer, Systeme, politische Lage. Das ist der Teil, den Büros am häufigsten überspringen, weil er wie Bürokratie aussieht und erst Jahre später fehlt.
Die Prüfung, die im Alltag wehtut
Am meisten bringt der Abschnitt, den in der Praxis alle überspringen. Nach 7.2 steht vor jedem Teilen und jedem Veröffentlichen eine Prüfung. Nicht einmal im Projekt, sondern jedes Mal. Sie fragt, ob im Dokument etwas Sensibles steht. Sie fragt auch, was es zusammen mit allem ergibt, was schon draußen ist, und ob jemand daran ablesen kann, wie die Anlage betrieben wird.
Anhang C sagt für regulatorische Verfahren etwas, das in der Branche fast wie eine Provokation klingt. Wenn sensible Information eingereicht werden muss, kann sie in unstrukturierten Formaten eingereicht werden, Papier, Bilder, nicht interaktive PDF, statt des vollständigen Modells. Wir verbringen Jahre damit, Informationen maschinenlesbar zu machen. Für einen Teil der Projekte ist maschinenlesbar genau das Problem.
Dieselbe Prüfung gilt für Publikationen, also auch für diesen Text. Er nennt keine der betroffenen Anlagen mit ihrer Funktion im Netz, zeigt keine von ihnen, verlinkt keine Karte und beschreibt nicht, wo welche Unterlagen zu finden sind. Die beiden Fotos stammen aus Österreich und haben mit den Vorfällen nichts zu tun. Das ist nicht Koketterie, sondern das Ergebnis derselben Prüfung, über die dieser Abschnitt handelt.


Was ein Büro diese Woche tun kann
Für den Anfang braucht es weder Budget noch Berater. Es braucht eine Entscheidung, dass jemand zuständig ist.
- Alle laufenden Projekte einmal durch die beiden Fragen schicken und das Ergebnis aufschreiben, auch dort, wo nichts herauskommt.
- Für jedes Projekt, das nicht bei ST4 landet, eine Person benennen, die dafür geradesteht, und eine zweite, die es operativ macht.
- Die Zugriffslisten der Projektdatenräume gegen die aktuelle Besetzung halten. Erfahrungsgemäß ist das der Punkt, an dem es im ersten Durchgang unangenehm wird.
- Vor der nächsten Ausschreibung klären, was Bieter wirklich brauchen, und den Rest über eine Vereinbarung zum Informationsaustausch regeln statt über einen Datenraumlink.
Wer bei einem öffentlichen Auftraggeber arbeitet, wird das ohnehin bald schriftlich bekommen. Die Sicherheitsanforderungen gehören nach Teil 5 in die Beschaffungsunterlagen und werden durch alle Nachunternehmerebenen weitergereicht. Wer sie vorher kennt, verhandelt anders.
Der Einwand, der bleibt
Der stärkste Einwand gegen diesen ganzen Text lautet: Eine Norm hält niemanden davon ab, einen Draht in eine Freileitung zu schießen. Das stimmt. Teil 5 verhindert den Draht nicht. Er macht die Liste teurer.
Ehrlich ist auch das andere. In der Praxis ist die Sicherheitsstrategie nach Teil 5 meistens ein Dokument, das einmal geschrieben, einmal abgelegt und nie wieder geöffnet wird. Die Prüfung vor jeder Weitergabe stört genau dann, wenn es eilig ist, und eilig ist es immer. Wer sie ernst nimmt, wird langsamer und muss sich das leisten wollen. Das sollte man nicht kleinreden, sondern einplanen.
Die Liste mit den 150 Zielen hat jemand von Hand geschrieben. Die nächste schreibt keiner mehr von Hand.
In eigener Sache
Vorlagenpaket ISO 19650-5
Die vier Schritte oben brauchen Papier: das Protokoll der Prüfung, eine Sicherheitsstrategie, den Managementplan, den Prüfbogen vor jeder Weitergabe. Ich habe die vierzehn Dokumente dafür aufgesetzt, auf Deutsch und bearbeitbar. Selbst schreiben können Sie sie auch, das dauert nur länger.
Ansehen, 290 € zzgl. USt. Leseprobe als PDF, drei Seiten
Quellen
- heise online: Draht statt Sprengstoff. Angriffe auf Umspannwerke und Grenzen der Netzredundanz, September 2026.
- Wikipedia: Sabotageakte gegen Umspannwerke in Deutschland 2026, Chronologie der Vorfälle, abgerufen am 14.09.2026.
- euronews: Anschläge auf deutsches Stromnetz, erstes Bekennerschreiben liegt vor, 04.09.2026.
- Dirk Peglow, Bund Deutscher Kriminalbeamter: Wenn öffentliche staatliche Informationen zum Sicherheitsrisiko werden, 07.09.2026.
- Tagesspiegel: Transparenz als Sicherheitsrisiko, 09.01.2026.
- Wissenschaftliche Dienste des Deutschen Bundestages: Veröffentlichung von Daten zu kritischer Infrastruktur, 2026.
- ISO 19650-5:2020, sicherheitsbewusster Umgang mit Informationen. Zitierte Stellen: 4.3.2, 4.7, 4.8, 6.2.2, 7.2, 9.1 sowie Anhänge A, C und D.
- KRITIS-Dachgesetz (Deutschland), in Kraft seit 17.03.2026. Resilienz kritischer Einrichtungen-Gesetz (Österreich), in Kraft seit 01.03.2026.
Jakob Hirn berät Bauherren und Planer bei Digitalisierungsstrategie und Informationsmanagement nach ISO 19650. Wenn Sie ein Projekt haben, bei dem die Frage nach der Sensitivität noch nie gestellt wurde, ist ein Telefonat der schnellste Weg.
Weiter zum Überblick über die Normenreihe: ISO 19650 erklärt.